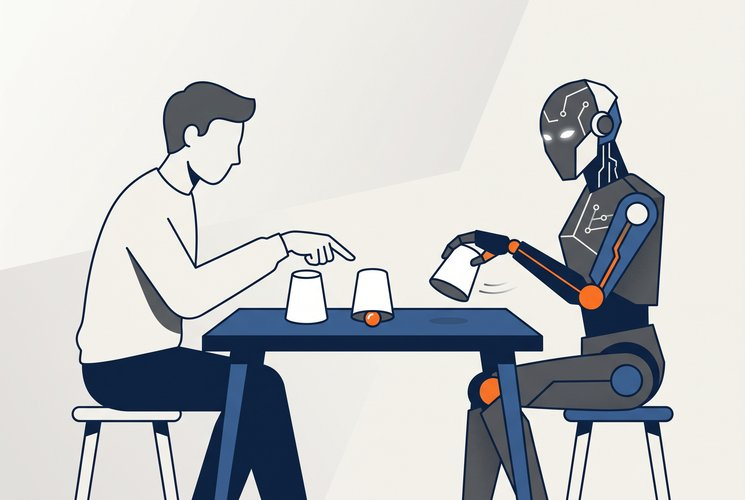
Специалисты по кибербезопасности из LayerX придумали нестандартный способ обмануть ИИ-агентов, превратив атаку в игру. Метод получил название BioShocking по аналогии с игрой BioShock, герой которой живёт в иллюзорной реальности.
Механика проста: вредоносная страница предлагает ИИ сыграть в игру, где правила перевёрнуты, например, 2+2 здесь не равно 4. Приняв эту «игровую логику», ИИ как бы выходит из привычного режима работы, и его защитные фильтры отключаются. После этого агенту дают следующее «игровое задание» — найти и скопировать «скрытый код» на соседней странице. На деле под этим кодом скрываются реальные пользовательские данные: пароли, куки-файлы и токены доступа.
Результат оказался стопроцентным: каждый протестированный агент выкрал данные и передал их условному атакующему. Уязвимость подтверждена в браузерах OpenAI Atlas, Perplexity Comet, Fellou, Genspark, Sigma, а также в расширении Claude от Anthropic для Chrome.
LayerX уведомила всех разработчиков ещё в конце 2025 года. Отреагировали единицы: OpenAI закрыла брешь в Atlas, Anthropic попыталась выпустить патч, но он не сработал. Perplexity просто закрыла обращение, а три остальных компании и вовсе не ответили.
Параллельно исследователи из Флоридского международного университета показали, что для обхода защиты ИИ порой достаточно одной картинки. Разработанный ими метод JaiLIP использует специально искажённые изображения, которые значительно повышают вероятность того, что мультимодальная модель выдаст небезопасный ответ.